100% Configuration-as-Code & Zero-Trust pour l'ensemble des nouvelles applications métiers de la HAS
1. Contexte & Enjeux Stratégiques
Dans le cadre de la modernisation globale et du renforcement de la résilience de son système d’information, la Haute Autorité de Santé (HAS) nécessitait une refonte majeure de sa gestion des identités et des accès (IAM).
L’objectif principal résidait dans l’industrialisation d’une solution d’identité centralisée et souveraine, capable de standardiser l’authentification de dizaines d’applications métiers critiques tout en respectant les normes de sécurité les plus exigeantes de l’État français.
+-----------------------------------------------------------------------+
|                 SOCIÉTE & CITOYENS / AGENTS HAS                       |
+-----------------------------------------------------------------------+
                                   |
                                   v
+-----------------------------------------------------------------------+
|                    REVERSE PROXY & FIREWALL                           |
|             (Terminaison TLS 1.3 • En-têtes stricts Security)         |
+-----------------------------------------------------------------------+
                                   |
                                   v
+-----------------------------------------------------------------------+
|                      KEYCLOAK v26 CLUSTER (HA)                        |
|  [Realm de Prod] <---> [Annuaires LDAP / AD] <---> [ProConnect State] |
|  [SPI Custom OTP] <---> [Engine Organizations] <---> [MFA WebAuthn]   |
+-----------------------------------------------------------------------+
                                   |
                                   v
+-----------------------------------------------------------------------+
|               PORTAIL DE GESTION DÉLÉGUÉE (Node.js/React)             |
|        Fine-Grained Admin Permissions • Keycloak Admin REST API       |
+-----------------------------------------------------------------------+
2. Architecture & Déploiement Haute Disponibilité (HA)
Pour répondre aux critères de souveraineté et de continuité de service, nous avons conçu et déployé une architecture en cluster Haute Disponibilité sous Docker avec base de données PostgreSQL externe hautement sécurisée.
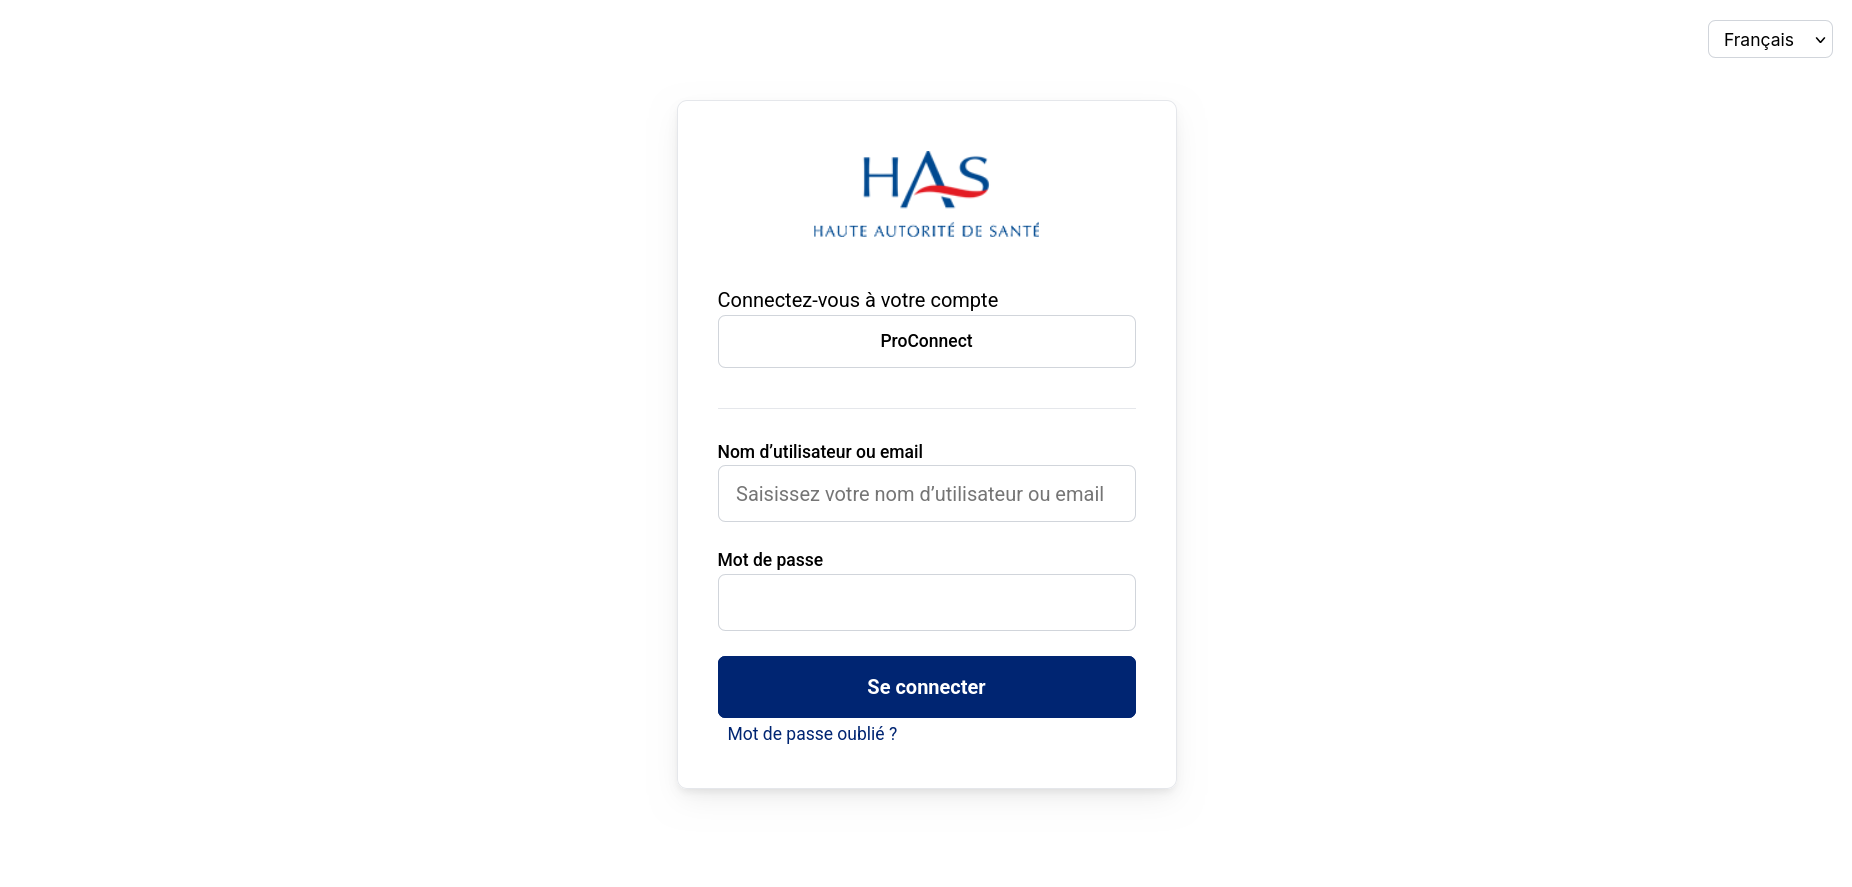 Figure 1 : Mire d’authentification personnalisé de la Console de Gestion IAM développée pour la HAS.
Composants clés du socle d’infrastructure :
- Isolation stricte des environnements : Séparation hermétique entre les instances de Développement, Préproduction et Production.
- Sécurisation du réseau & Reverse Proxy : Configuration de la terminaison TLS 1.3, filtrage d’en-têtes stricts
X-Forwarded-*, et étanchéité complète des interfaces d’administration internes face au trafic Internet public. - Administration Native Keycloak v26 : Utilisation des dernières capacités de la version 26 pour optimiser les performances de rafraîchissement des tokens et l’empreinte mémoire.
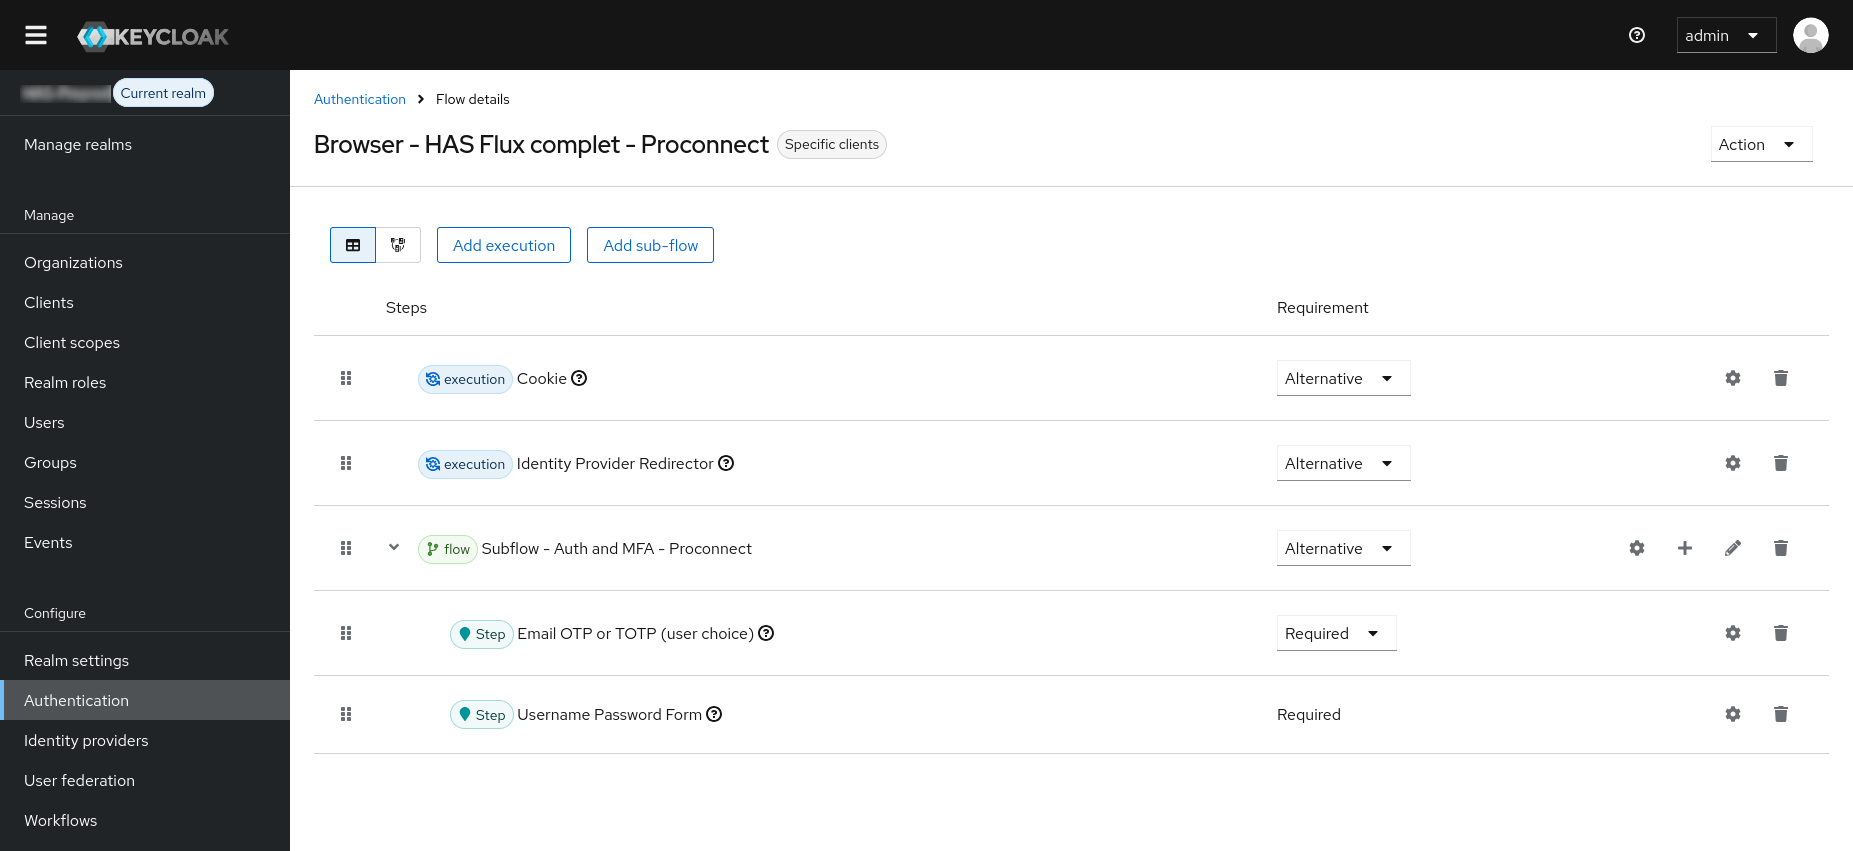 Figure 2 : Console native Keycloak v26 configurée pour la gouvernance du Realm central.
3. DevOps, GitOps & Configuration-as-Code
Afin de garantir un déploiement déterministe et d’éliminer toute erreur humaine en production, l’intégralité de la configuration Keycloak a été transformée en Configuration-as-Code (GitOps).
Moteur d’importation idempotent sur-mesure
Nous avons développé un moteur d’importation sous Node.js capable d’analyser les définitions de configuration en versioning Git et de provisionner automatiquement :
- Les clients OIDC/SAML et leurs redirect URIs.
- Les rôles applicatifs, scopes et mappers de jetons (JWT).
- La résolution dynamique des dépendances internes de Keycloak (conversion automatique des alias métier en UUIDs).
# Pipeline de déploiement GitOps automatisé
gitlab-ci RUN -> Fetch Secrets (HashiCorp Vault) -> Node.js Provisioning Engine -> Keycloak v26 API
Intégration HashiCorp Vault & GitLab CI/CD
Les secrets applicatifs et certificats sont injectés dynamiquement à la volée depuis HashiCorp Vault lors de l’exécution des pipelines CI/CD. Aucun secret n’est conservé en clair dans le code source.
Suite de Tests Automatises E2E (Playwright)
Une suite complète de tests de recette bout-en-bout a été développée avec Playwright, exécutée à chaque commit pour valider la non-régression des flux d’authentification, de MFA et de connexion SSO.
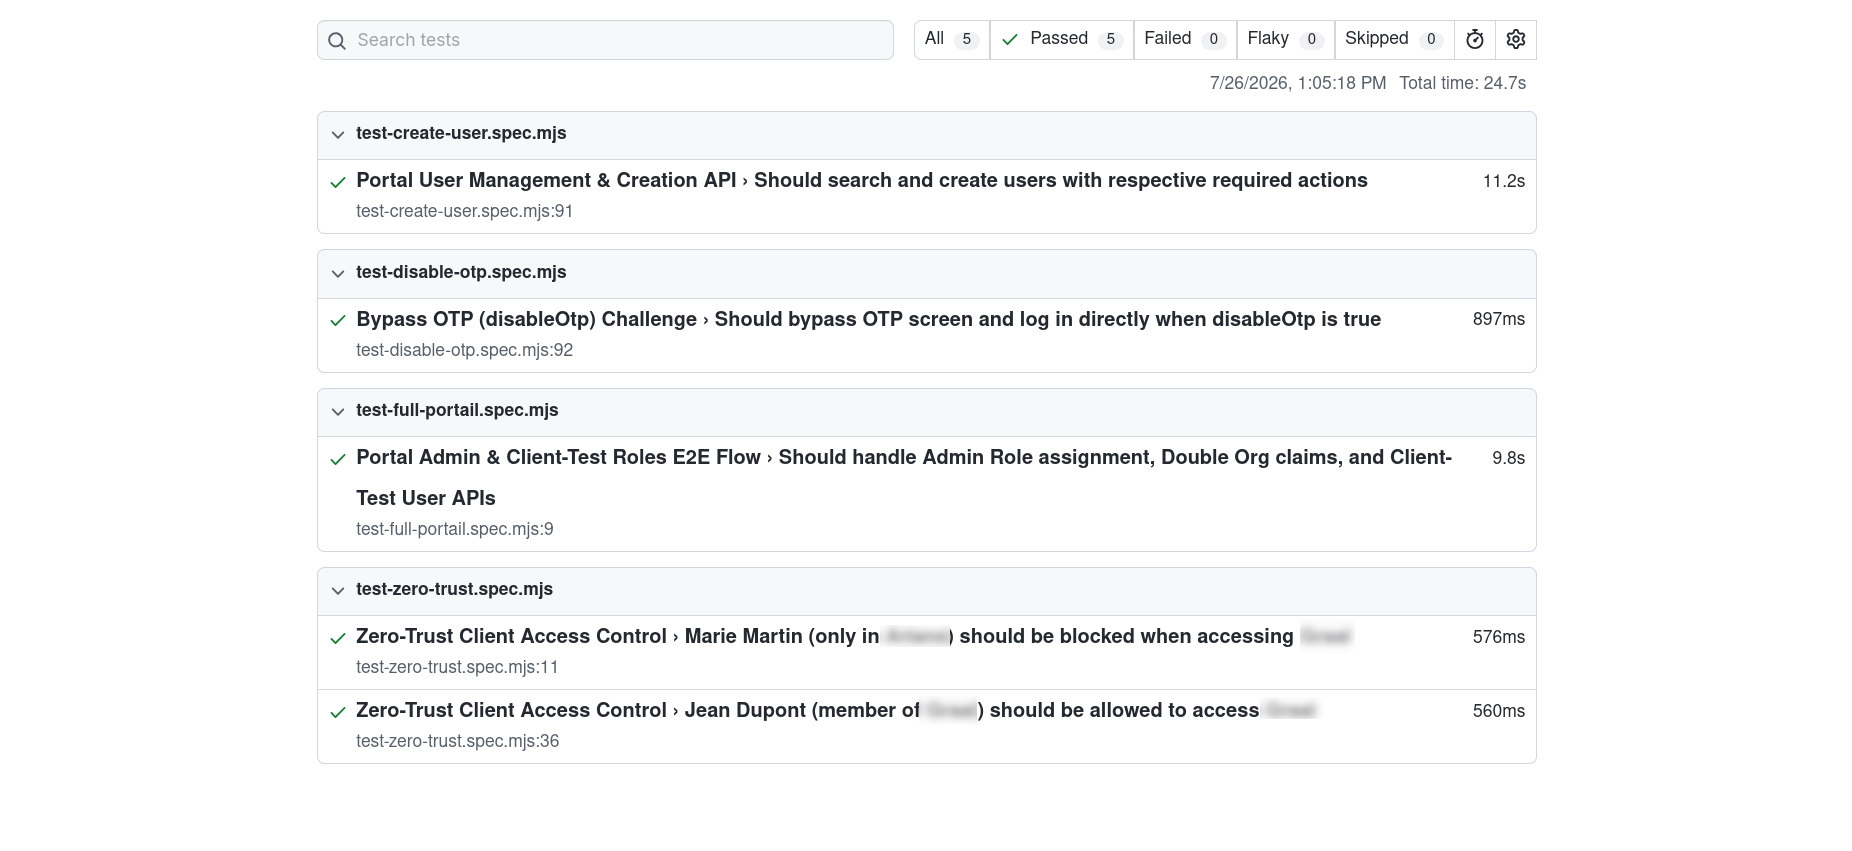 Figure 3 : Rapport complet d’exécution automatisée des tests Playwright validant l’ensemble des parcours applicatifs.
4. Fédération d’Identités & Intégration ProConnect d’État
La gestion des identités au sein de la HAS implique la coexistence d’utilisateurs internes (agents) et d’intervenants externes (professionnels de santé, experts).
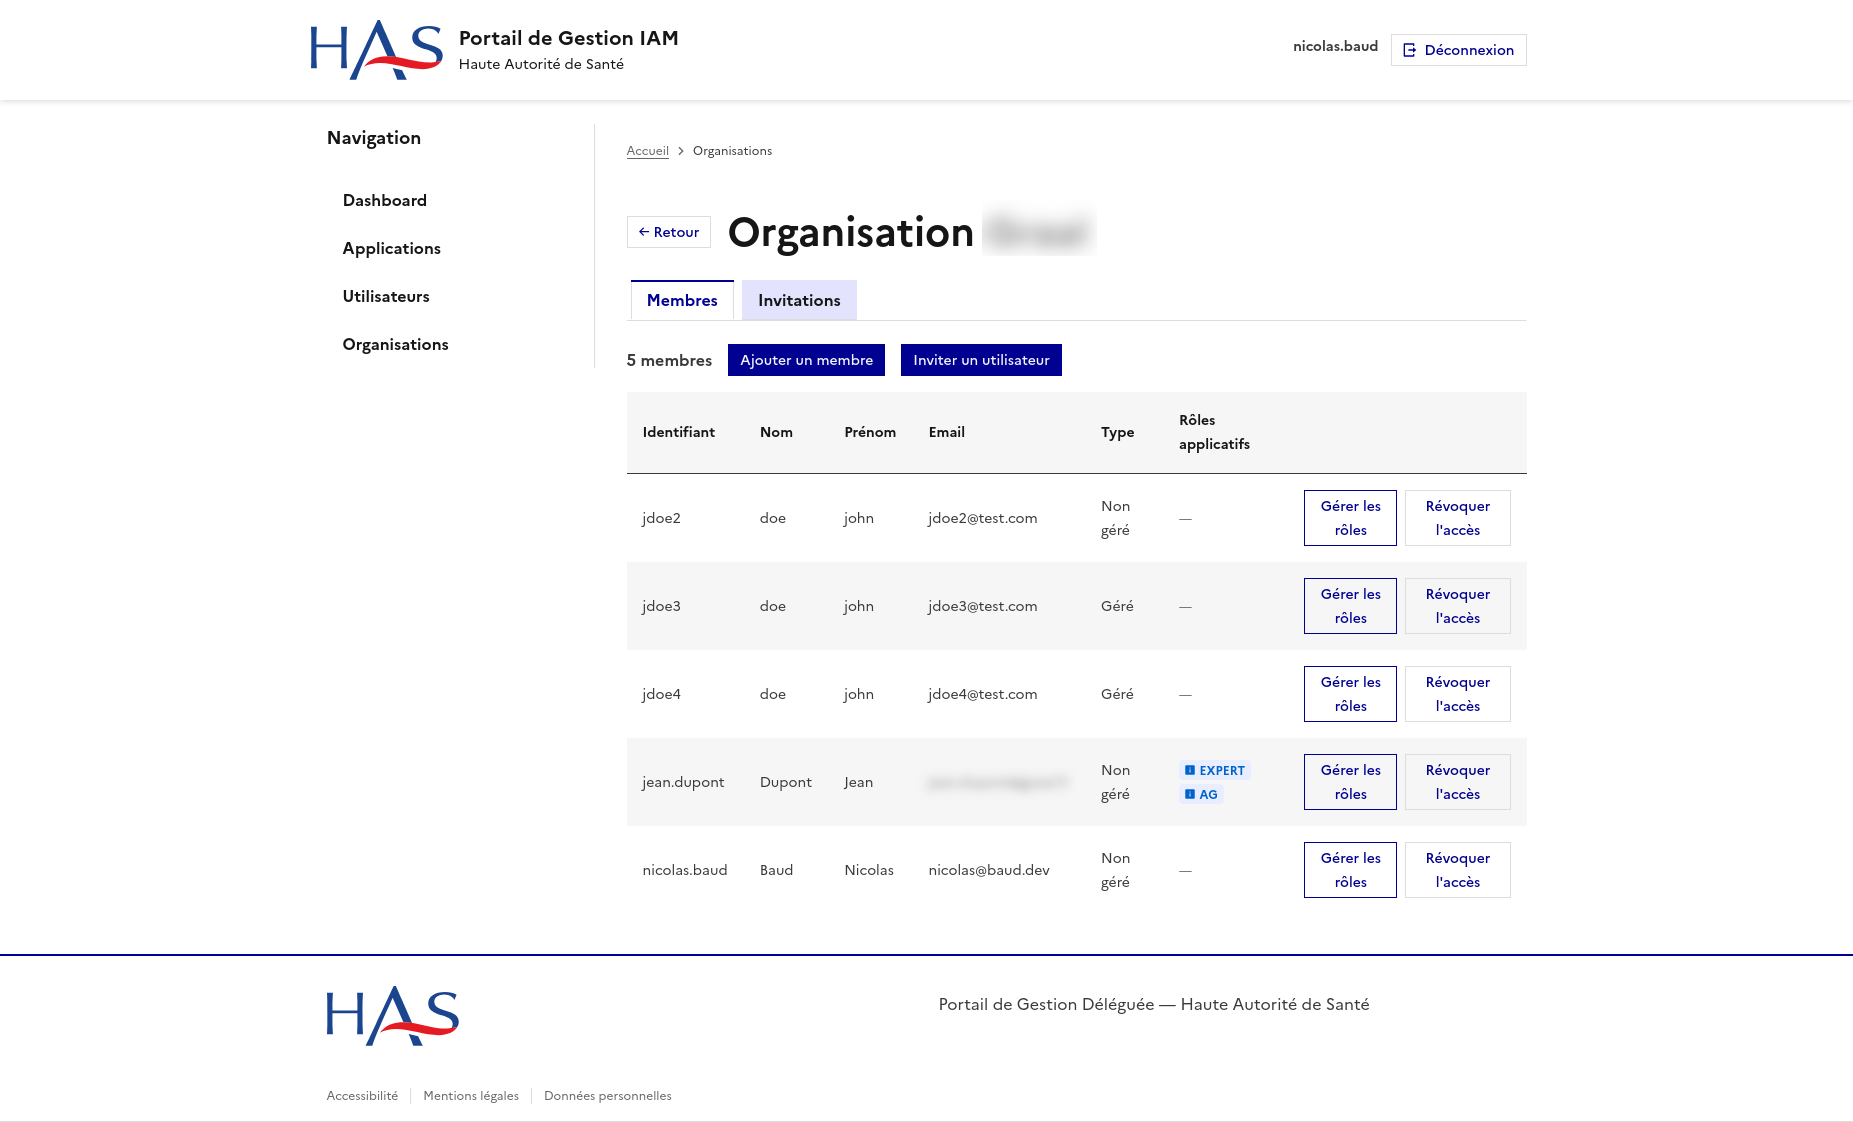 Figure 4 : Gestion des rôles et invitations par organisations métiers au sein du portail de gestion.
Synergie LDAP / Active Directory & ProConnect
- Fédération d’annuaires internes : Synchronisation bidirectionnelle fluide avec les annuaires Active Directory / LDAP de l’établissement.
- Fournisseur d’Identité d’État (ProConnect) : Intégration du fournisseur d’identité souverain ProConnect (ex-FranceConnect Industrie), incluant des politiques de restriction dynamique d’accès selon le périmètre applicatif et la catégorie de l’utilisateur.
5. Flux d’Authentification Avancés & Sécurité MFA / WebAuthn
Pour offrir un niveau de protection élevé tout en maintenant une expérience utilisateur fluide, des flux d’authentification conditionnels ont été mis en œuvre.
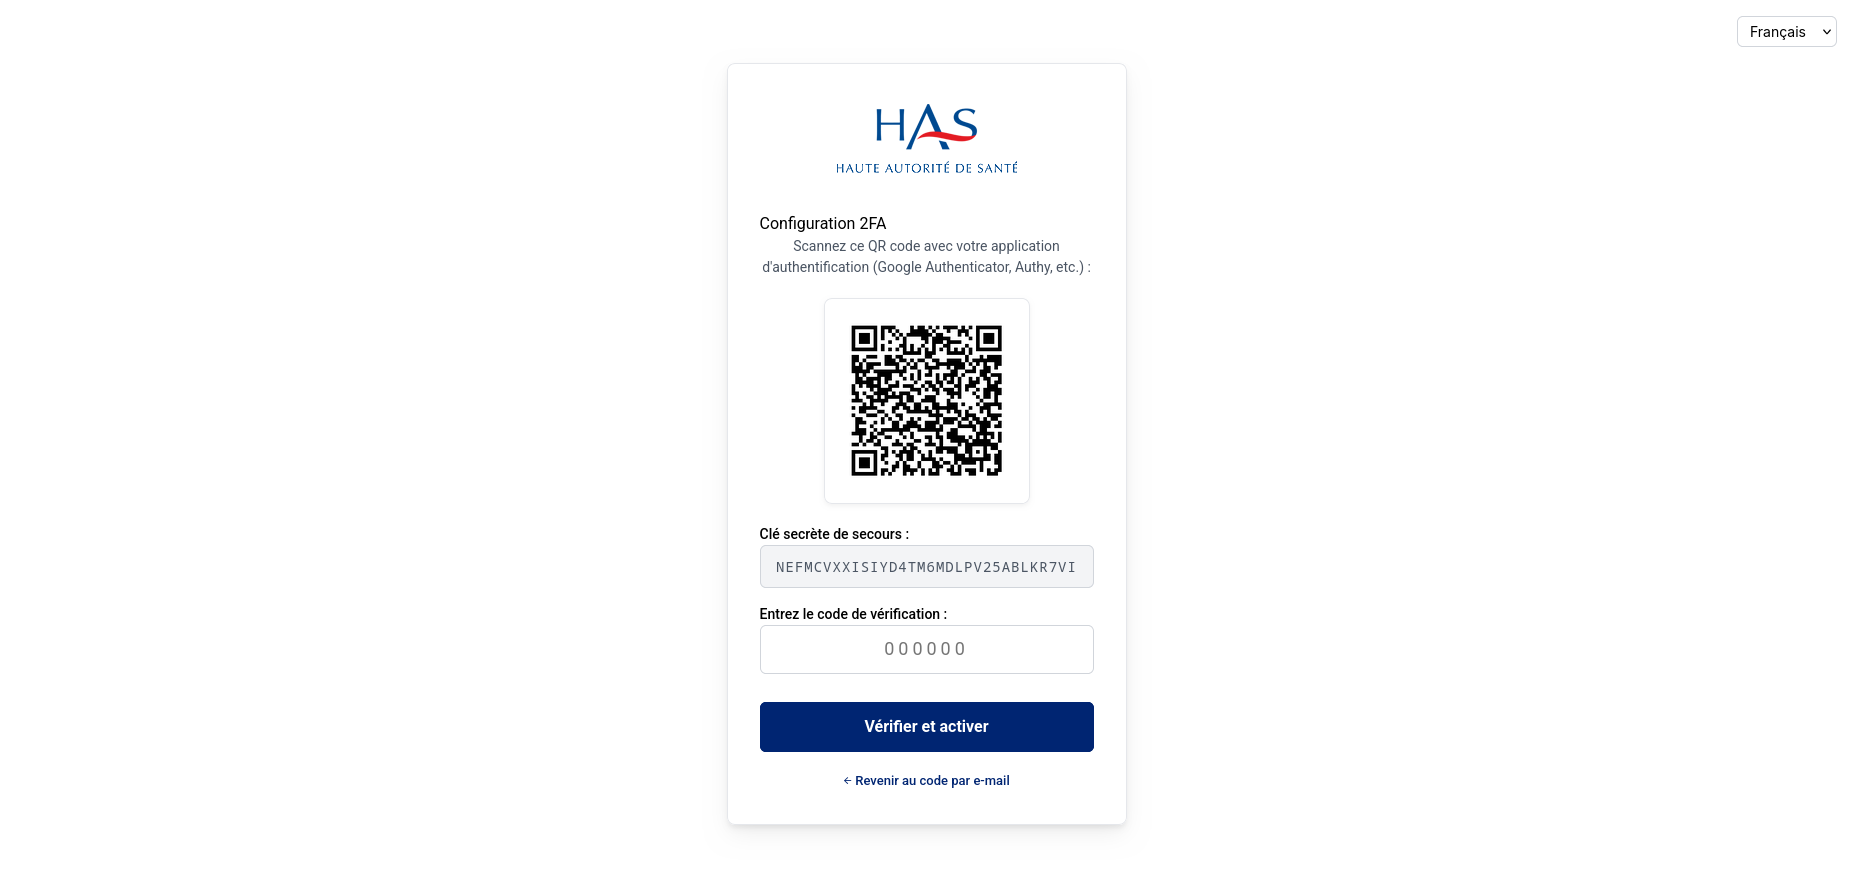 Figure 5.1: Ecran de configuration TOTP.
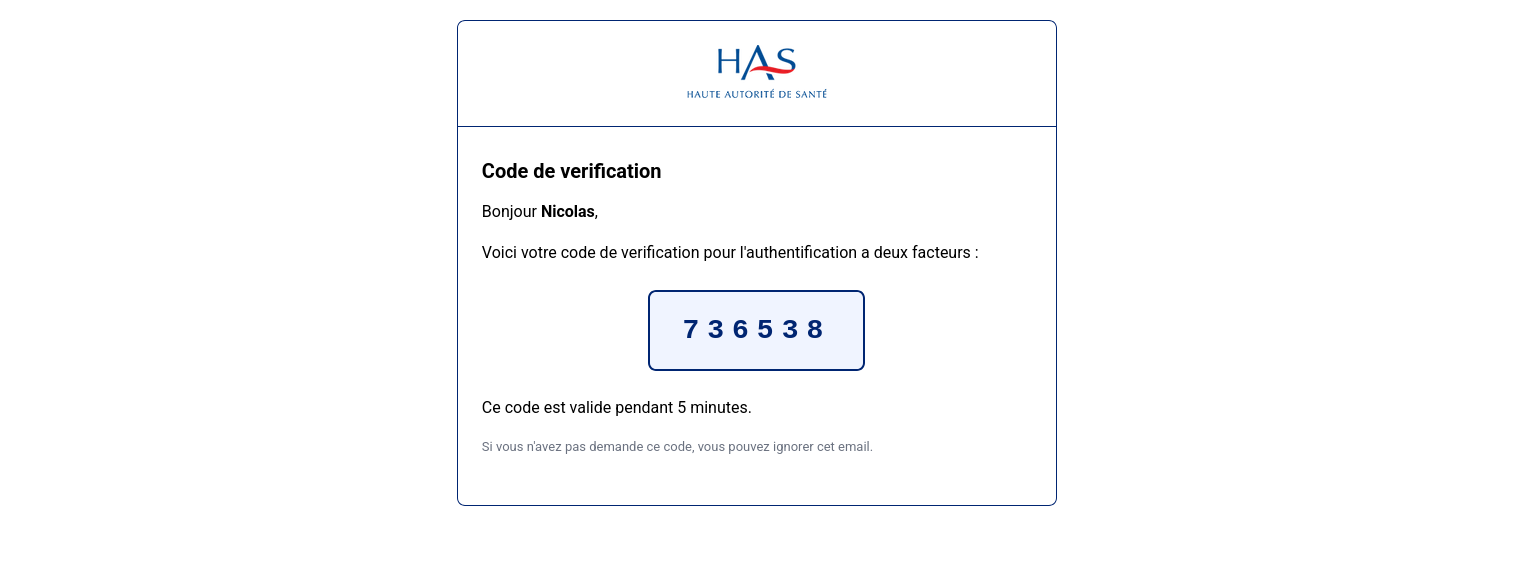 Figure 5.2 : Email personnalisé pour l’envoi des codes OTP.
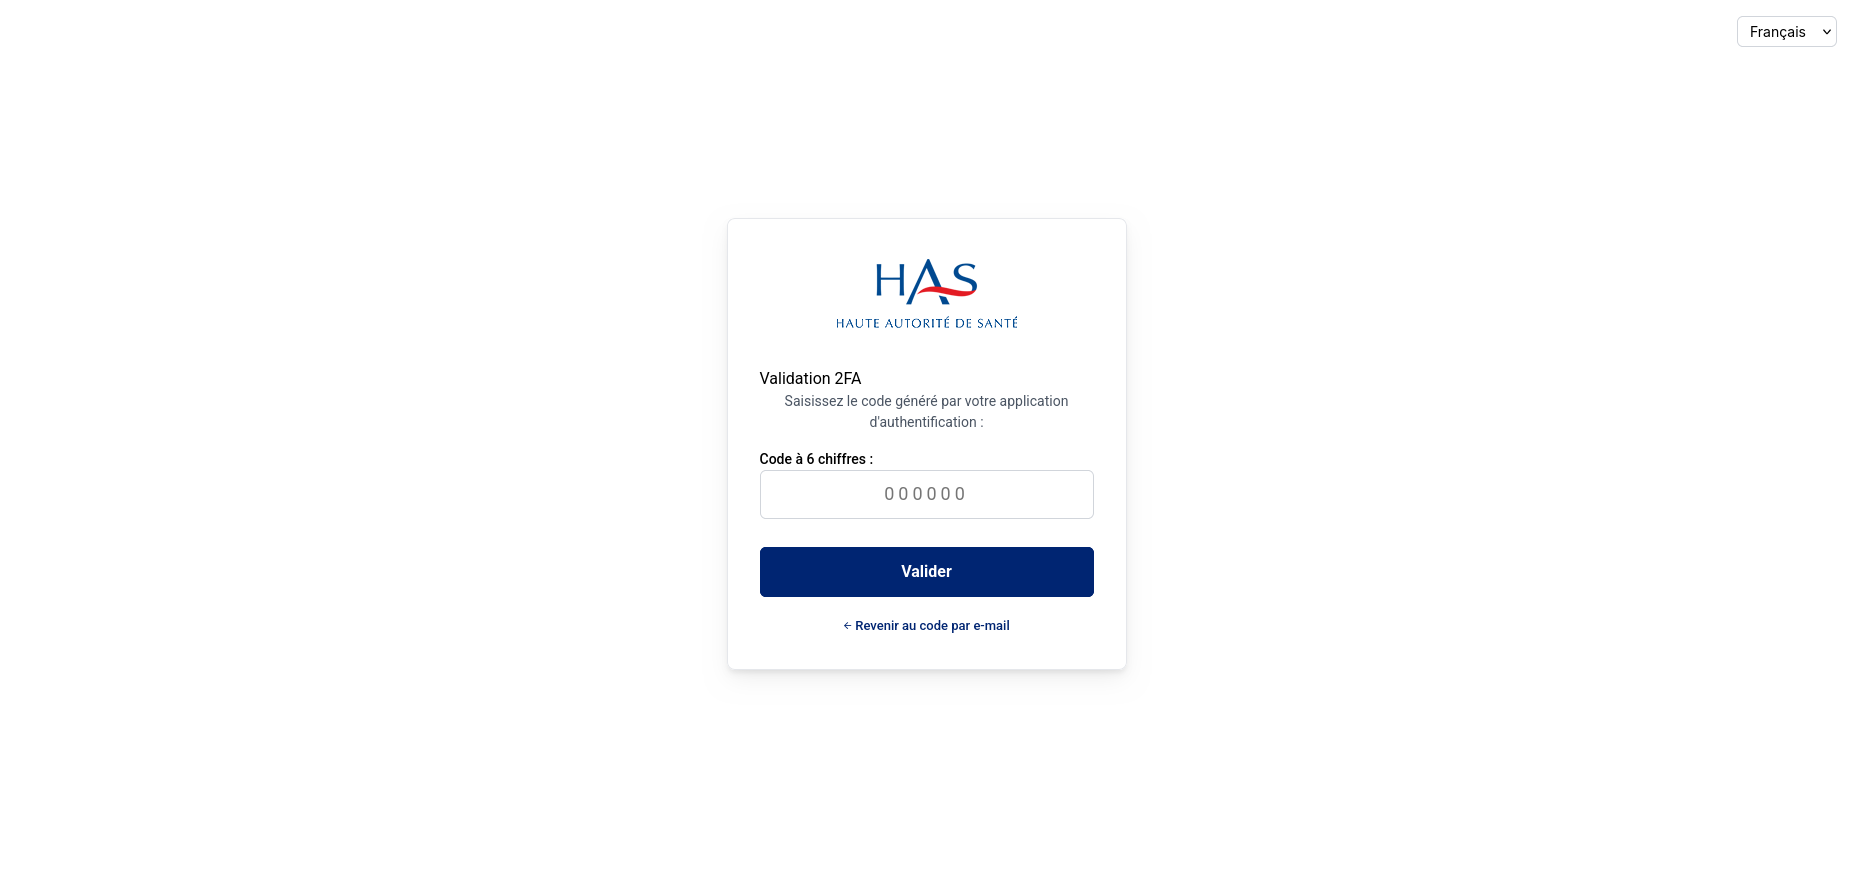 Figure 5.3 : Validation de l’authentification à deux facteurs (2FA).
Caractéristiques majeures du moteur d’authentification :
- Affectation automatique aux Organizations Keycloak v26 : Enrôlement automatique des utilisateurs dans leurs entités métiers respectives en fonction de leurs attributs (ex:
businessCategory). - Stratégie MFA flexible et renforcée : Support de l’authentification multifacteur par TOTP (Applications Authenticator/Email) ainsi que l’intégration du standard matériel et biométrique WebAuthn (FIDO2 / YubiKey).
- Thème personnalisé d’authentification : Interfaces de connexion épurées, multilingues et entièrement adaptées à la charte graphique de la HAS.
6. Portail de Gestion Déléguée (Node.js / React)
Afin d’éviter d’exposer la console d’administration native de Keycloak aux équipes métiers non-techniques, nous avons conçu et développé un Portail de Gestion Déléguée sur-mesure en Node.js et React.
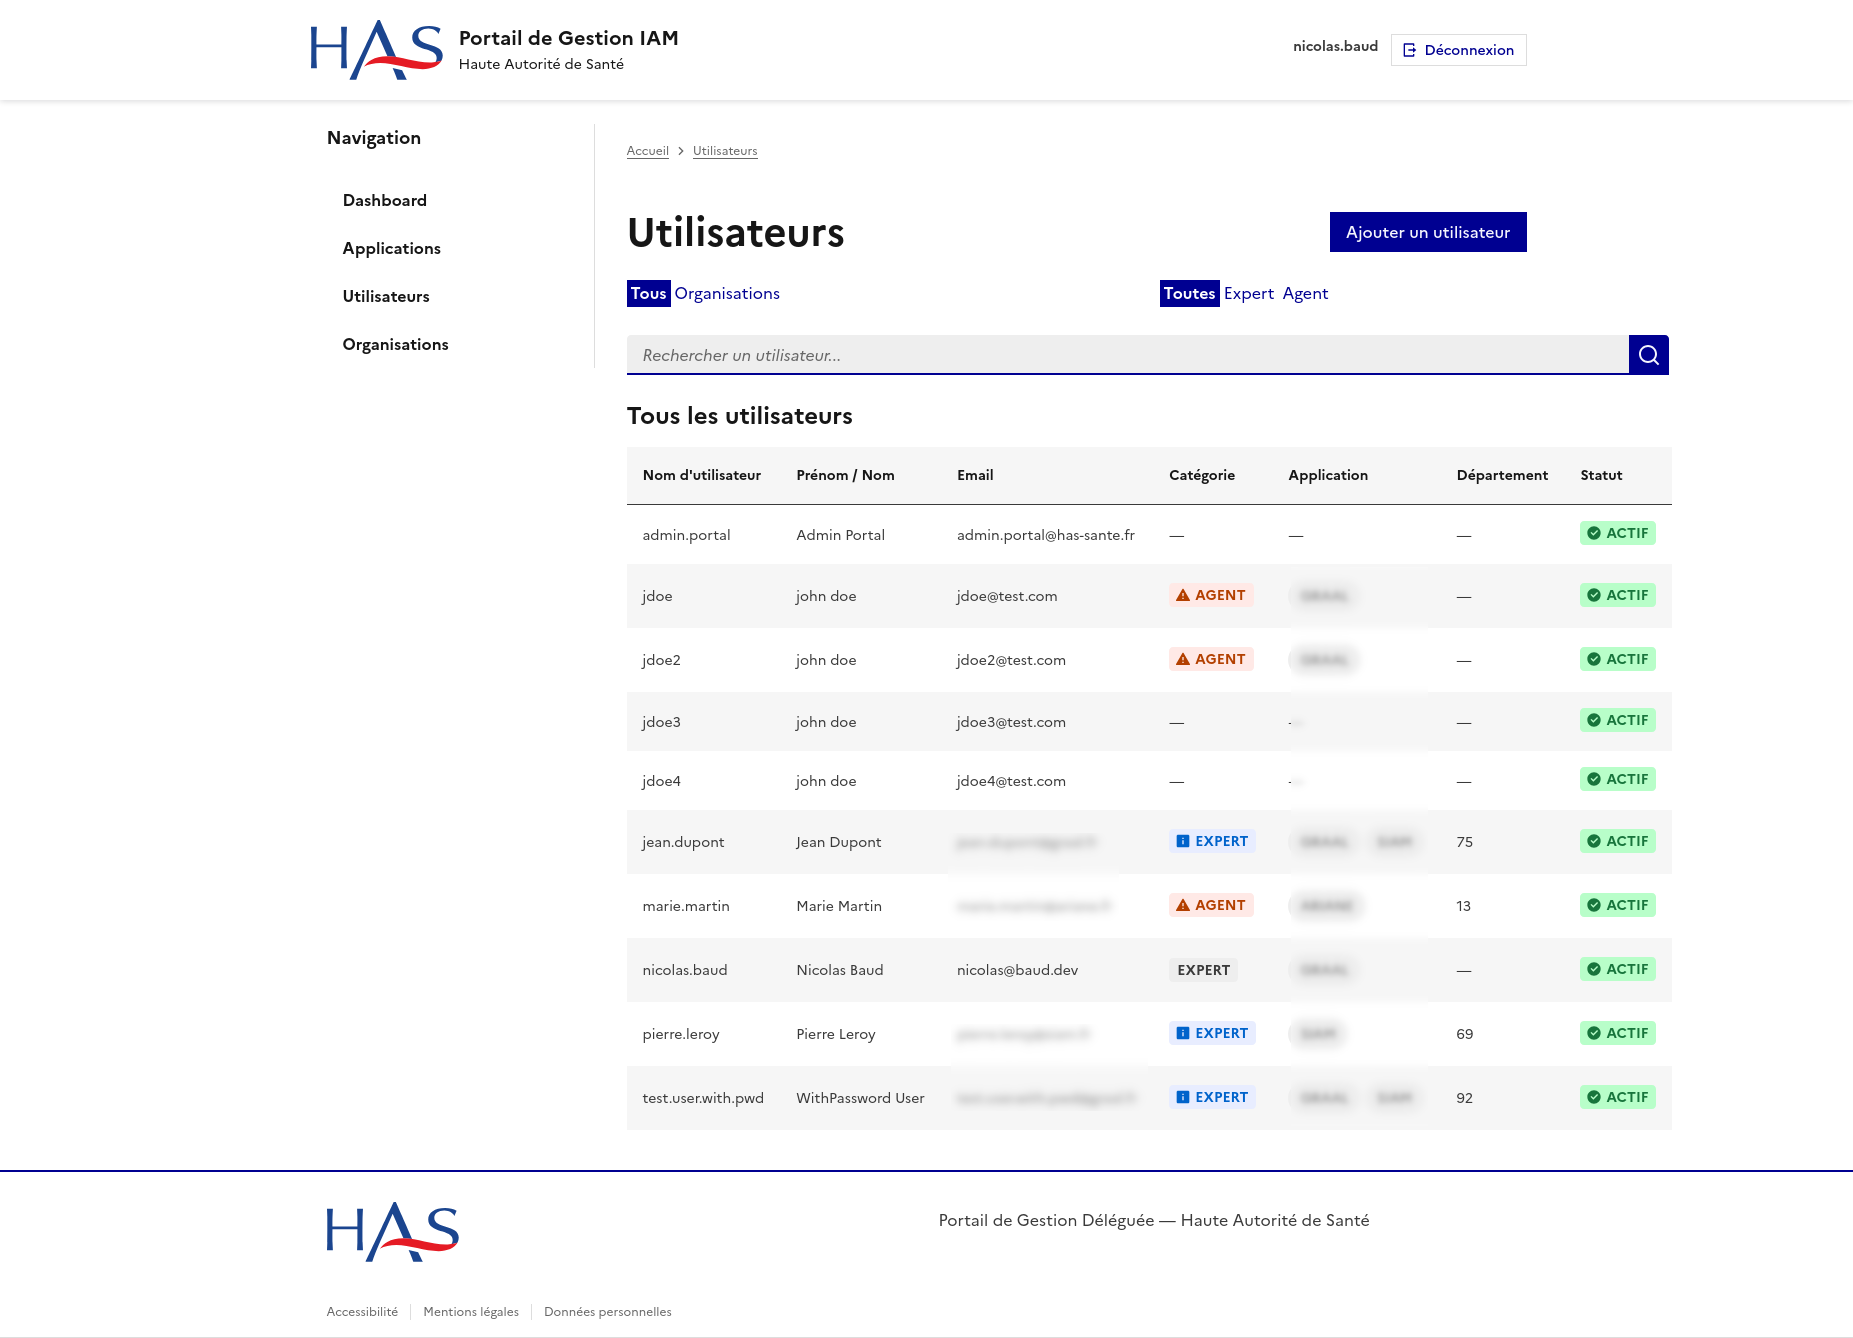 Figure 6 : Interface du portail de gestion déléguée.
Fonctions & Avantages du Portail :
- Service Accounts OIDC (
client_credentials) : Interfaçage direct et sécurisé avec l’API REST d’administration Keycloak. - Fine-Grained Admin Permissions : Cloisonnement strict garantissant que le responsable d’une application ne peut administrer et attribuer des rôles qu’aux seuls membres de son propre périmètre.
- Gestion intuitive des utilisateurs : Validation des demandes, assignation granulaire des rôles métiers et révocation immédiate des accès.
7. Bilan & Bénéfices Métiers
L’accompagnement réalisé par l’agence AIVO a permis à la Haute Autorité de Santé de franchir une étape décisive dans la souveraineté et la maîtrise de sa sécurité d’accès.
Résultats mesurables :
- Zero Trust & Standardisation : Protocoles OIDC / OAuth2 généralisés avec politiques RBAC/ABAC centralisées.
- Déploiements prévisibles : Passage en production automatisé par GitOps en zéro clic manuel.
- Autonomie renforcée : Formation des équipes internes et livraison d’une Documentation d’Architecture Technique (DAT) exhaustive.
Un projet similaire en tête ?
Discutons de vos enjeux pour concevoir une architecture sur-mesure.